
18 Apr 2012
29 Feb 2012
Membobol WIndows 7 Yang Di Password
Sebelumnya pada versi windows terdahulu yakni windows XP, aktivitas pembobolan password administrator sudah ditemukan cara jitunya yakni dengan menekan tombol CTRL+ALT+DEL secara bersamaan sebanyak 2X, mungkin ada diantara sobat sekalian yang sudah mengetahui cara tersebut.....??
Nah..., kalo windows XP sudah bisa dibobol, trus bagaimana dengan windows 7, ok check thisOut windows 7 akun administrator secara default di sembunyikan / di-hidden oleh system sehingga pengguna awam yang tidak mengetahui passwordnya tidak akan bisa mengakses akun yang ingin dimasukinya. Berikut saya beri tahu salah satu trik jitu untuk membobol akun windows 7 yang di password oleh pemiliknya. Cara ini sudah pernah saya coba dan 100% berhasil.... Oke silahkan baca selengkapnya..
Caranya sebagai berikut :
- Restart komputernya, sebelum logo windows muncul, cepat sobat tekan tombol F8. Disini sobat masuk ke jendela safe modenya windows.
- Di sini adaa beberapa pilihan yang tersedia, sobat pilih saja repair your computer, nanti akan muncul jendela repair komputer.
- Setelah sudah tampil interface dari Jendela Repair Your Computer, klik Open Command Prompt, Lalu sobat ketikan perintah berikut pada jendela comand promt tadi ketikan ” net user administrator /active:yes” ** tanpa tanda petik.
- Setelah ada pesan the command active successfull, ketikan perintah ini ”net user administrator password ” **ganti kata password sesuai keinginan sobat, misalnya "net user administrator saya"
- Di sini sobat sudah berhasil mengganti pasword komputer tadi dengan pasword "saya". Tutup jendela command promptnya, klik restart komputer
- Setelah komputer meminta memasukan pasword administratornya sobat masukan deh tuh pasword yang tadi..


21 Feb 2012
Call Of Duty Modern Warfare 3

Call of Duty: Modern Warfare 3 (abbreviated as Call of Duty: MW3, CoD: MW3 or simply MW3) is an upcoming first-person shooter video game, currently being developed by Infinity Ward and Sledgehammer Games with Raven Software assisting in development.[7] It will be the third installment in the Modern Warfare series, a direct sequel to 2009's Call of Duty: Modern Warfare 2, and the eighth Call of Duty installment. It is set to be released on November 8, 2011 on Microsoft Windows, Xbox 360, Playstation 3,[8] and Wii,[6] with a separate version for Nintendo DS being
developed by n-Space.[5] In Australia, the Wii version will be released on November 17, 2011.[9] In Japan, Square Enix will handle this installment with a separate subbed and dubbed version, just like with Call of Duty: Black Ops. First, they will release a Japanese-subtitled version on November 17, 2011. Then, on December 22, 2011, they will release a Japanese voice-dubbed version.


CPU: Intel® Core™ 2 Duo E6600 or AMD Phenom™ X3 8750 processor or better
RAM: 2GB RAM
VGA: Shader 3.0 or better 256 MB NVIDIA®GeForce™ 8600GT / ATI® Radeon™ X1950 or better
DX: DirectX® 9.0C or later
OS: Windows® XP / Windows Vista® / Windows® 7
http://gamesystemrequirements.com/
HDD: 16 GB free hard drive space
RAM: 2GB RAM
VGA: Shader 3.0 or better 256 MB NVIDIA®GeForce™ 8600GT / ATI® Radeon™ X1950 or better
DX: DirectX® 9.0C or later
OS: Windows® XP / Windows Vista® / Windows® 7
http://gamesystemrequirements.com/
HDD: 16 GB free hard drive space
http://linksafe.me/d/a3f9cb6c10/exya3mkvq97zrl7
http://linksafe.me/d/e1f089da6a/el6bws4i7eh3jt4
http://linksafe.me/d/07bb238434/mczv9ygn8fvxsui
http://linksafe.me/d/10d075a7a2/9hfsszzshyhms7q
http://linksafe.me/d/888d99096e/55rml297cbsmqh7
http://linksafe.me/d/ce36cb5228/5uu8burticjc9he
http://linksafe.me/d/a2bc018fef/e9421xka1771tbo
http://linksafe.me/d/a3caa60628/df3a1kylrfrm7o2
http://linksafe.me/d/20aea88e00/hqm0bkv1kyyaau6
http://linksafe.me/d/ed6d433273/s8ce8ryc22f1c2e
http://linksafe.me/d/f388e60750/60cfm0trkkgcv98
http://linksafe.me/d/8412c71a37/oh8wnl5sap8k7bp
http://linksafe.me/d/ba29f9b22d/28w8jtz1vj33ve7
http://linksafe.me/d/841114d6b2/19pwb9ljtrxdtf1
http://linksafe.me/d/a06ad8cc99/eugojzsffn212rb
http://linksafe.me/d/03146e8abc/akk1sa43g3k7a44
http://linksafe.me/d/441a0dd683/eq6bbwx2lh59s3x
http://linksafe.me/d/a94384b7ea/fndpbsm08gibgz1
http://linksafe.me/d/57a15e9b28/4jepiwwvgwmw39a
http://linksafe.me/d/656e3d1383/e2i1qque7gj1m91
http://linksafe.me/d/60afdbf187/0vtk2xfbt1xsg9u
http://linksafe.me/d/eb81b133e7/ki42ihtihrhdd4n
http://linksafe.me/d/60818a6039/vcesnjc7cbl9a52
http://linksafe.me/d/7bee20ae3e/5790l2m31rdzfym
http://linksafe.me/d/4e149090f3/jeediudoyubu18u
http://linksafe.me/d/8338df2619/87593s1ko06mjks
http://linksafe.me/d/bd691ac49b/wikjyvotlfw4bg8
http://linksafe.me/d/0712a593ee/yiz5lrgf1jyx3g3
http://linksafe.me/d/8712d63bc6/yzdxa6bvazqdwsd
http://linksafe.me/d/d4253c9532/g5gswgvhbmal9em
http://linksafe.me/d/c40eff9b6b/rfsmv5tclxkv899
http://linksafe.me/d/bed0ba67e3/1372921t6bv4hav
http://linksafe.me/d/6ee750ca8d/8bl5rgfhb1ygcmo
http://linksafe.me/d/81f0c4ec85/hf9wjxdcg14d10a
http://linksafe.me/d/14c4d73d91/968bpqrx4ubcu1b
http://linksafe.me/d/5e855b1a39/01effvzp422518c
http://linksafe.me/d/fcdb9e6b51/9dz0cnxp9ff0kpo
http://linksafe.me/d/c4dd9702df/c7bhqnhf3jnoxe2
http://linksafe.me/d/8b521673ca/j8p2mcwbozm138w
http://linksafe.me/d/c7a1b36fba/7dviivwjpk0uzk4
http://linksafe.me/d/1925bcba2f/psxp9c6smfyh8sb
http://linksafe.me/d/e61c22528e/a1j0gl9c2bvbx2s
http://linksafe.me/d/96650deb97/yv5zid7feqodqxr
http://linksafe.me/d/31af35f6e5/r1w928tytz3j4kf
http://linksafe.me/d/129a9ef2d4/77i1e1r9y8oeoj6
http://linksafe.me/d/1c4f198568/m8iga5ajtbo69by
http://linksafe.me/d/f52ffd3372/t41bpqnre1renj6
http://linksafe.me/d/b91afbae3d/7ww229fml7olcpo
http://linksafe.me/d/ef1e31660d/a4t90fr8zt9jb9l
http://linksafe.me/d/d642168e7e/4v37dybi91l1j5u
http://linksafe.me/d/0648ce6af2/0eo67x1kox7rele
http://linksafe.me/d/c5dab9fac8/lw6ouotwr1xl04g
http://linksafe.me/d/3158d84aa7/ay87xz4mxw725jg
http://linksafe.me/d/4bd2ad0a97/jxnkij6unp6zag0
http://linksafe.me/d/63671e7827/delbk63ip0jwi45
http://linksafe.me/d/140f47eea9/8sji641huyui5e2
http://linksafe.me/d/2582270f5c/kda9vu3r11pzyxk
http://linksafe.me/d/10ff20d1b9/0ied8c75fqdtoyo
http://linksafe.me/d/8edd06663b/lgxl03b54xkar84
http://linksafe.me/d/365dbd466a/4t47eqc9x9t946n
http://linksafe.me/d/ae7da8afd0/72kbu51jkyg9y3h
http://linksafe.me/d/26532a730a/udradcgd1hw5qdj
http://linksafe.me/d/edbb0b6e7a/31qt6kn3y3m90mo
http://linksafe.me/d/2f29cbc368/9cnacnsgagcb2x4
http://linksafe.me/d/6595f376f0/nip9g5u7310giuh
http://linksafe.me/d/2e0bf66d14/gk7paokj859j7f0
http://linksafe.me/d/541f799276/0azen9mjajel2gv
http://linksafe.me/d/596a59a0e1/5677qu9ggnl3wtr
http://linksafe.me/d/3d25f186c7/bz70z594gdmy02g
http://linksafe.me/d/bb170e4ec9/gpclicyo2nx5qo9
http://linksafe.me/d/3ae9a625fe/6gcdjj31w6zzogp
Sonic The Hedgehog 4 Episode 1
Sonic The Hedgehog 4 Episode 1
The sequel fans have waited 16 years for is finally here - Sonic the Hedgehog 4 Episode I! Featuring enhanced gameplay elements, including the classic Sonic Spin Dash, and the versatile Homing Attack, Sonic the Hedgehog 4 Episode I picks up right where Sonic and Knuckles™ left off. Dr. Eggman’s back, and in an effort to finally rid himself of Sonic, he revisits – and improves – the very best of his creations. Get ready for the next chapter in an all new epic 2D saga built for old and new fans alike.


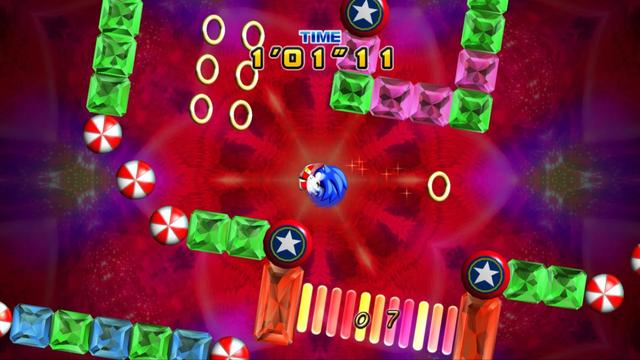
No crack needed • No extraction needed • Backup Ready • Tested and working •
1: Download
2: Install
3: Play
Code:
Download From Mediafire (140.49 mb)
10 Feb 2012
Perintah-Perintah CMD
perintah-perintah Command Prompt, atau sering kita sebut CMD. Command Prompt adalah sebuah perintah dos yang terdapat pada OS windows yang dapat memudahkan user dalam menjelajahi windows baik secara online maupun offline, dan aplikasi ini bisa juga disalahgunakan oleh seorang cracker untuk menjalankan aksi-aksinya hanya dengan menggunakan command prompt. Maka dari itu sebagai langkah antisipasi bagi anda sebagai user adalah dengan mengenal lebih jauh tentang seluk beluk dari command prompt agar bisa memahami cara kerja dan manfaatnya, salah satu dari sekian banyak manfaat dari command prompt adalah kemampuannya untuk mendeteksi adanya virus, memisahkan virus dengan file yang diinfeksinya, mencari file induk virus hanya dengan perintah ATTRIB. Berikut dibawah ini merupakan daftar perintah-perintah yang ada pada command prompt dari A-X :
a
ARP : Address Resolution Protocol
Assoc : Ubah ekstensi file asosiasi
ASSOCIAT : Salah satu langkah asosiasi file
Attrib : Ubah atribut berkas
b
Bootcfg : Edit Windows boot settings
BROWSTAT : Dapatkan domain, info browser dan PDC
c
CACLS : Ubah file permissions
CALL : Panggil satu program batch yang lain
CD : Mengganti Directory – pindah ke Folder tertentu
Change : Ganti Terminal Server Session properties
CHKDSK : Check Disk – memeriksa dan memperbaiki masalah disk
CHKNTFS : Periksa sistem file NTFS
CHOICE : Menerima input keyboard ke sebuah file batch
CIPHER : Encrypt atau Decrypt file / folder
CleanMgr : Ototmatis membersihkan Temperatur file, recycle bin
CLEARMEM : Hapus kebocoran memori
CLIP : Salin STDIN ke Windows clipboard.
CLS : Menghapus layar (Clear The Screen)
CLUSTER : Windows Clustering
CMD : Start a new CMD shell
COLOR : Mengubah warna dari jendela CMD
COMP : Membandingkan isi dari dua file atau set file
COMPACT : Compress file atau folder pada partisi NTFS
Compress : Compress tunggal file pada partisi NTFS
CON2PRT : Menghubungkan atau memutuskan sambungan dengan Printer
CONVERT : Konversi FAT ke drive NTFS
COPY : Menyalin satu atau lebih file ke lokasi lain
CSCcmd : clien-side caching (Offline Files)
CSVDE : Impor atau Ekspor Active Directory data
d
DATE : Display atau mengatur tanggal
Defrag : Defragment hard drive
DEL : Menghapus satu atau lebih file
DELPROF : Hapus profil pengguna NT
DELTREE : Menghapus folder dan semua subfolder
DevCon : Device Manager Command Line Utility
DIR : Menampilkan daftar file dan folder
DIRUSE : Tampilkan penggunaan disk
DISKCOMP : Bandingkan isi dua floppy disk
Diskcopy : Salin isi dari satu disket ke yang lain
DISKPART : Disk Administrasi
DNSSTAT : DNS Statistik
DOSKEY : Edit baris perintah, ingat perintah, dan membuat macro
DSADD : Tambah User (komputer, group ..) ke direktori aktif
DSQUERY : Daftar item dalam direktori aktif
DSMOD : Ubah user (computer, group ..) di direktori aktif
DSRM : Hapus item dari Active Directory
e
ECHO : Menampilkan pesan di layar
ENDLOCAL : Akhir localisation perubahan lingkungan dalam file batch
ERASE : Menghapus satu atau lebih file
EVENTCREATE : Tambahkan pesan ke Windows event log
EXIT : Keluar dari skrip arus / rutin dan menetapkan errorlevel
EXPAND : uncompress file
Ekstrak : uncompress file CAB
f
FC : Bandingkan dua file
FIND : Mencari string teks dalam sebuah file
FINDSTR : Cari string dalam file
FOR / F : pengulangan perintah terhadap satu set file
FOR / F : pengulangan perintah terhadap hasil perintah lain
FOR : pengulangan perintah terhadap semua options Files, Directory, List
FORFILES : Proses Batch beberapa file
FORMAT : Format disk
FREEDISK : Periksa free disk space/disk yang tersisa (dalam bytes)
FSUTIL : File dan Volume utilitas
FTP : File Transfer Protocol
FTYPE : Tampilkan atau memodifikasi jenis file yang digunakan dalam asosiasi ekstensi file
g
GLOBAL : Display keanggotaan kelompok global
GOTO : Direct a batch program untuk melompat ke baris berlabel
GPUPDATE : Update pengaturan Kebijakan Grup
h
HELP : Online Help
i
ICACLS : Ubah file dan folder permissions
IF : kondisional melakukan perintah
IFMEMBER : Apakah pengguna saat ini dalam sebuah NT Workgroup
IPCONFIG : Configure IP
k
KILL : Remove program dari memori
l
LABEL : Edit disk label
LOCAL : Display keanggotaan kelompok-kelompok lokal
LOGEVENT : Menulis teks ke NT event viewer
Logoff : user log off
LOGTIME : log tanggal dan waktu dalam file
m
MAPISEND : Kirim email dari baris perintah
MBSAcli : Baseline Security Analyzer
MEM : Display penggunaan memori
MD : Buat folder baru
MKLINK : Buat link simbolik (linkd)
MODE : Mengkonfigurasi perangkat sistem
MORE : Display output, satu layar pada satu waktu
MOUNTVOL : mengelola volume mount point
MOVE : Pindahkan file dari satu folder ke yang lain
MOVEUSER : Pindahkan pengguna dari satu domain ke domain lainnya
MSG : mengirim pesan atau message
MSIEXEC : Microsoft Windows Installer
MSINFO : Windows NT diagnostics
MSTSC : Terminal Server Connection (Remote Desktop Protocol)
MUNGE : Cari dan Ganti teks dalam file (s)
MV : Copy in-menggunakan file
n
NET : Kelola sumber daya jaringan
NETDOM : Domain Manager
Netsh : Configure Network Interfaces, Windows Firewall & Remote akses
NETSVC : Command-line Service Controller
NBTSTAT : Tampilkan statistik jaringan (NetBIOS over TCP / IP)
NETSTAT : Display networking statistics (TCP / IP)
NOW : Tampilan saat ini Tanggal dan Waktu
NSLOOKUP : Nama server lookup
NTBACKUP : Backup folder ke tape
NTRIGHTS : Edit hak user account
p
PATH : Menampilkan atau menetapkan path pencarian untuk file executable
PATHPING : jejak jalur jaringan ditambah paket latensi dan kerugian
PAUSE : memenjarakan(suspend) pengolahan file batch dan menampilkan pesan
perms : Tampilkan izin untuk pengguna
PERFMON : Kinerja Monitor
PING : Menguji koneksi jaringan
POPD : Mengembalikan nilai sebelumnya dari direktori sekarang yang disimpan oleh PUSHD
PORTQRY : Tampilan status ports dan services
Powercfg : Mengkonfigurasi pengaturan daya
PRINT : Mencetak file teks
PRNCNFG : Display, mengkonfigurasi atau mengubah nama printer
PRNMNGR : Tambah, menghapus, daftar printer menetapkan printer default
PROMPT : Mengubah command prompt
PsExec : Proses Execute jarak jauh
PsFile : menampilkan file dibuka dari jarak jauh (remote)
PsGetSid : Menampilkan SID sebuah komputer atau pengguna
PsInfo : Daftar informasi tentang sistem
PsKill : proses mematikan berdasarkan nama atau ID proses
PsList : Daftar informasi rinci tentang proses-proses
PsLoggedOn : siapa saja yang log on (lokal atau melalui resource sharing)
PsLogList : catatan kejadian log
PsPasswd : Ubah sandi account
PsService : Melihat dan mengatur layanan
PsShutdown : Shutdown atau reboot komputer
PsSuspend : proses Suspend
PUSHD : Simpan dan kemudian mengubah direktori sekarang
q
QGREP : Cari file(s) untuk baris yang cocok dengan pola tertentu
r
RASDIAL : Mengelola koneksi RAS
RASPHONE : Mengelola koneksi RAS
Recover : perbaikan file yang rusak dari disk yang rusak
REG : Registry = Read, Set, Export, Hapus kunci dan nilai-nilai
REGEDIT : Impor atau ekspor pengaturan registry
Regsvr32 : Register atau unregister sebuah DLL
REGINI : Ubah Registry Permissions
REM : Record comments (komentar) di sebuah file batch
REN : Mengubah nama file atau file
REPLACE : Ganti atau memperbarui satu file dengan yang lain
RD : Hapus folder (s)
RMTSHARE : Share folder atau printer
Robocopy : Copy File dan Folder secara sempurna
RUTE : Memanipulasi tabel routing jaringan
RUNAS : Jalankan program di bawah account pengguna yang berbeda
RUNDLL32 : Jalankan perintah DLL (add / remove print connections)
s
SC : Control Layanan
SCHTASKS : Jadwal perintah untuk dijalankan pada waktu tertentu
SCLIST : Tampilkan Layanan NT
SET : Display, set, atau menghapus variabel environment
SETLOCAL : Pengendalian environment visibilitas variabel
SETX : Set variabel environment secara permanen
SFC : Pemeriksa Berkas Sistem
SHARE : Daftar atau mengedit file share atau share print
SHIFT : Shift posisi digantikan parameter dalam sebuah file batch
SHORTCUT : jendela Buat shortcut (. LNK file)
SHOWGRPS : Daftar NT Workgroups seorang pengguna telah bergabung
SHOWMBRS : Daftar Pengguna yang menjadi anggota dari sebuah Workgroup
SHUTDOWN : Shutdown komputer
SLEEP : Tunggu untuk x detik
SLMGR : Software Licensing Management (Vista/2008)
SOON : Jadwal perintah untuk menjalankan dalam waktu dekat
SORT : Sort input
START : memulai sebuah program atau perintah dalam jendela terpisah
SU : Switch User
SUBINACL : Edit file dan folder Permissions, Kepemilikan dan Domain
SUBST : Associate jalan dengan huruf drive
Systeminfo : Daftar konfigurasi sistem
t
TASKLIST : Daftar menjalankan aplikasi dan services
TASKKILL : Hapus proses yang berjalan dari memori
TIME : Menampilkan atau mengatur waktu sistem
TIMEOUT : penundaan pemrosesan dari sebuah batch file
TITLE : Mengatur judul window untuk sesi cmd.exe
TLIST : daftar tugas dengan path lengkap
TOUCH : mengganti file timestamps
Tracert : Trace route ke sebuah remote host
TREE : tampilan grafis struktur folder
TYPE : Menampilkan isi dari file teks
u
USRSTAT : Daftar domain nama pengguna dan terakhir login
v
VER : Tampilkan versi informasi
VERIFY : Pastikan bahwa file sudah disimpan
VOL : Menampilkan sebuah label disk
w
WHERE : Menempatkan dan menampilkan file dalam sebuah pohon direktori
wHOAMI : Output UserName saat ini dan manajemen domain
WINDIFF : Bandingkan isi dua file atau set file
WINMSD : Sistem Windows diagnostik
WINMSDP : Sistem Windows diagnostik II
WMIC : Perintah WMI
x
XCACLS : Ubah file dan folder permissions
XCOPY : Menyalin file dan folder
Langganan:
Postingan (Atom)
Ads 468x60px
I


